文章详情页
javascript - 访问你网站的人如果没有后台密码能轻易看到你的入口文件不
浏览:259日期:2022-06-11 10:07:15
问题描述
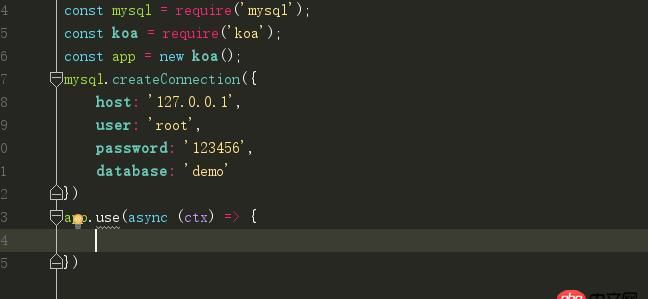
像这样的如果我把数据库的密码放在入口文件,这样安全吗?如果不安全,那一般比较重要的信息,一般是怎么放比较安全?
问题解答
回答1:不会,除非能看到你的源码
回答2:代码是在服务端解析的 不会暴露给前端的
回答3:除非你把存放数据库地址/用户名/数据库名/密码的文件公开了,或者你把服务器的密码泄漏了等极端情况(如果这点安全意识都没有的话)...否则是看不到的
回答4:不安全,代码里写这种敏感信息,会有被版本控制工具暴露的风险。一般使用单独的配置文件或者环境变量好一点
回答5:不要将密码写在代码里,如果提交到公开代码库会被别人看到,github中搜索password就出来一大堆
这个密码泄漏对你这个项目没有影响,但如果恰好是你经常使用的一个密码的话就麻烦了
标签:
JavaScript
相关文章:
1. javascript - service ssh restart报错2. angular.js - webpack打包大型SPA配置问题3. javascript - css 控制 div 始终水平垂直居中,这个div大小还不同4. javascript - 正则表达式 匹配第一次出现的字符5. node.js - vue-cli 创建项目的时候出现connect ECONNREFUSED 错误,请问如何解决?6. html - css权威指南的一处疑问(与盒子模型有关)7. javascript - koa中读取文件应该怎么写8. java - JPA连接数据库,一段时间没有数据操作会关闭连接,再次访问就会抛出异常,如何解决?9. java - mysql隔天自动删除数据10. javascript - vuex store.watch()是什么意思
排行榜
 网公网安备