文章列表
-
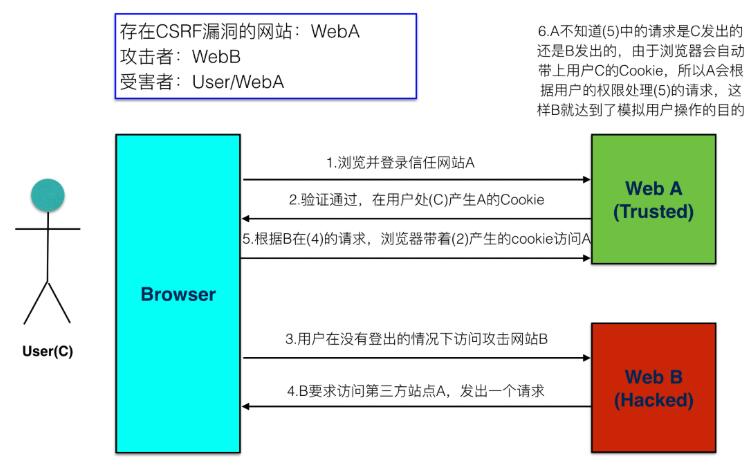
- 在Django中预防CSRF攻击的操作
- CSRF全拼为Cross Site Request Forgery,译为跨站请求伪造。CSRF指攻击者盗用了你的身份,以你的名义发送恶意请求。( 包括:以你名义发送邮件,发消息,盗取你的账号,甚至于购买商品,虚拟货币转账…)造成的问题:个人隐私泄露以及财产安全。CSRF攻击示意图客户端访问服务器时没...
- 日期:2024-10-20
- 浏览:397
- 标签: Django
-
- 简单了解django处理跨域请求最佳解决方案
- 一、什么是跨域请求跨域:简单来说就是 A 网站的 javascript 代码试图访问 B 网站,包括提交内容和获取内容。这显然是不安全的。为此,浏览器的鼻祖:网景(Netscape)公司提出了优秀的解决方案:著名的浏览器同源策略。现在所有支持JavaScript的浏览器都会使用这个策略。同源:域名、...
- 日期:2024-10-19
- 浏览:379
- 标签: Django
-
- Django models filter筛选条件详解
- 条件选取querySet的时候,filter表示=,exclude表示!=。querySet.distinct() 去重复__exact 精确等于 like ’aaa’__iexact 精确等于 忽略大小写 ilike ’aaa’__contains 包含 like ’%aaa%’__icontai...
- 日期:2024-10-20
- 浏览:154
- 标签: Django
-
- django 读取图片到页面实例
- 首先,我们看看models.py里的模型,有个upload_to参数,为了和过去一刀两断,楼主决定给upload_to赋值一个新的值叫avatar/,这个参数的意思是把文件上传到MEDIA_ROOT/avatar/下面。既然这里upload_to的值是连接在MEDIA_ROOT/路径后的一部分,所以...
- 日期:2024-10-18
- 浏览:110
- 标签: Django
-
- django实现模板中的字符串文字和自动转义
- 本文只考虑模板中的字符串,不考虑字符串中带标签的情况。模板中的字符串文字不会自动转义,因为这里默认模板的作者已经正确书写模板的内容。{{ data|default:'This is a string literal.' }}如果我们在data不存在时,显示默认文字“3 < 2”,则代码如下:{...
- 日期:2024-10-14
- 浏览:106
- 标签: Django
-
- Django基于客户端下载文件实现方法
- 方法一: 使用HttpResonse下面方法从url获取file_path, 打开文件,读取文件,然后通过HttpResponse方法输出。import osfrom django.http import HttpResponsedef file_download(request, file_pat...
- 日期:2024-10-10
- 浏览:246
- 标签: Django
-
- Django数据结果集序列化并展示实现过程
- 示例为一对多的表关系,学生为多,老师为一,设置外键字段可以为空,也就是说关联的老师被删除该学生依然存在,只是相应字段留空class Teacher(models.Model): name = models.CharField(max_length=10,verbose_name=’老师名称’) ...
- 日期:2024-10-09
- 浏览:225
- 标签: Django
-
- Django 构建模板form表单的两种方法
- 通常情况下,我们想构建一张表单时会在模板文件login.html中写入<form action='/your-name/' method='post'> <label for='your_name'>Your name: </label> <input id...
- 日期:2024-09-29
- 浏览:261
- 标签: Django
-
- 浅谈django不使用restframework自定义接口与使用的区别
- django可以使用restframework快速开发接口,返回前端所需要的json数据,但是有时候利用restframework开发的接口并不能满足所有的需求,这时候就需要自己手动开发接口,也就是将需要用到的某些对象转化为需要使用的json数据,今天记录一下django自己定义接口的一种方法与思路...
- 日期:2024-09-26
- 浏览:572
- 标签: Django

-
- django创建css文件夹的具体方法
- Django中的静态文件夹static在创建好Django项目时默认是没有的,需要我们手动自己去创建,static文件夹里主要存放一些能暴露给外界访问服务器时的资源。一、手动创建一个static空文件夹二、修改settings配置文件三、在static下添加bootstrap本地文件和css,js文...
- 日期:2024-09-24
- 浏览:110
- 标签: Django
 网公网安备