文章列表
-
- Django 解决由save方法引发的错误
- 最近项目中的资产的任务状态频频出现问题,查看日志文件,看代码逻辑,也没发现什么具体的错误,总是过段时间就会出现一个表的字段没有更新的问题,很头疼。开始时,觉得是没有添加事务,所以同时更新两个不同的表,其中一个表的内容没有写进去;加了事务后,又出现这种问题。后来看代码,发现有两个线程在同一时间先后修改...
- 日期:2024-10-01
- 浏览:181
- 标签: Django
-
- django模型动态修改参数,增加 filter 字段的方式
- 我就废话不多说啦,还是直接看代码吧!kwargs = {# 动态查询的字段} # 选择deleted_datetime为空的记录if exclude_deleted:kwargs[ ’deleted_datetime__isnull’ ] = True # 选择特的categoryif catego...
- 日期:2024-10-19
- 浏览:215
- 标签: Django

-
- 解决django xadmin主题不显示和只显示bootstrap2的问题
- 异常:python3的xadmin主题只显示默认和bootstrap2解决办法:慢慢来相信能遇到这个问题的人,都是已经配置好xadmin的,该True的也都写过了首先找到xadmin文件,不会找的自己百度。进入xadmin下的plugins文件夹,打开themes.py文件然后找到这一段,大概在70...
- 日期:2024-10-17
- 浏览:84
- 标签: Django
-
- 在脚本中单独使用django的ORM模型详解
- 有时候在测试django中一些模块时,不想重新跑一整个django项目,只想跑单个文件,正好写在if __name__ == ’__main__’: 这样也不会打扰到正常的代码逻辑方法正常方法大家都知道的方法就是’python manage.py shell’,当然我知道这可能不是你需要的;更好用的...
- 日期:2024-10-12
- 浏览:229
- 标签: Django
-
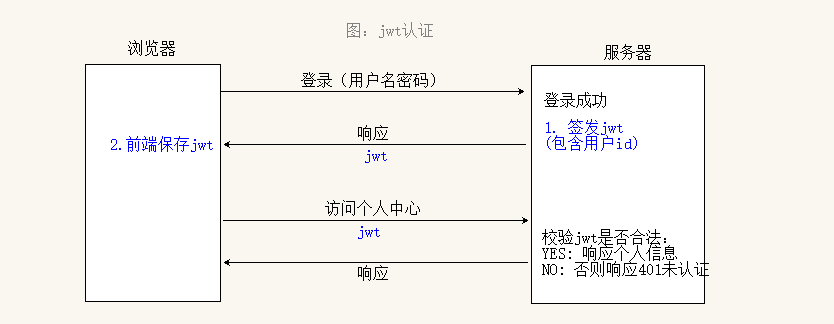
- django使用JWT保存用户登录信息
- 在使用前必须弄明白JWT的相关知识,可以看我的另一篇博文:https://www.jb51.net/article/166843.htm什么是JWT?Json web token (JWT), 是为了在网络应用环境间传递声明而执行的一种基于JSON的开放标准((RFC 7519).该token被设计...
- 日期:2024-10-10
- 浏览:529
- 标签: Django
-
- Django如何使用redis作为缓存
- 已有Django项目,在其中设置以redis为缓存。1、 安装django-redis:pip install django-redis2、 在settings里面配置cache设置:CACHES = { 'default':{ 'BACKEND':'django_redis.cache.R...
- 日期:2024-10-01
- 浏览:157
- 标签: Django
-
- django 模型字段设置默认值代码
- 我就废话不多说了,大家还是直接看代码吧~class SitService(models.Model): applicationname = models.CharField(max_length=50,primary_key=True) ip = models.CharField(max_lengt...
- 日期:2024-09-25
- 浏览:128
- 标签: Django

-
- Django模板报TemplateDoesNotExist异常(亲测可行)
- 环境Django 2.0 + Win 10 + Pycharm + 360浏览器报错项目结构(报异常)解决方法看了好多大佬的解决方法,基本上都是配置settings.py文件,配来配去搞了好几个小时,依然没有解决问题。后来发现,提示说的是templates路径下找不到文件,那么我们就在项目里面自己建...
- 日期:2024-09-15
- 浏览:73
- 标签: Django
-
- Django认证系统user对象实现过程解析
- User对象User对象是认证系统的核心。它们通常表示与你的站点进行交互的用户,并用于启用限制访问、注册用户信息和关联内容给创建者等。在Django的认证框架中只存在一种类型的用户,因此诸如’superusers’或管理员’staff’用户只是具有特殊属性集的user对象,而不是不同类型的user对...
- 日期:2024-10-23
- 浏览:215
- 标签: Django
-
- Django CSRF认证的几种解决方案
- 什么是CSRF浏览器在发送请求的时候,会自动带上当前域名对应的cookie内容,发送给服务端,不管这个请求是来源A网站还是其它网站,只要请求的是A网站的链接,就会带上A网站的cookie。浏览器的同源策略并不能阻止CSRF攻击,因为浏览器不会停止js发送请求到服务端,只是在必要的时候拦截了响应的内容...
- 日期:2024-10-23
- 浏览:196
- 标签: Django
 网公网安备