文章详情页
关docker hub上有些镜像的tag被标记““This image has vulnerabilities””
浏览:3491日期:2024-10-19 17:22:08
问题描述
比如说tomcat的官方镜像
https://hub.docker.com/r/library/tomcat/tags/
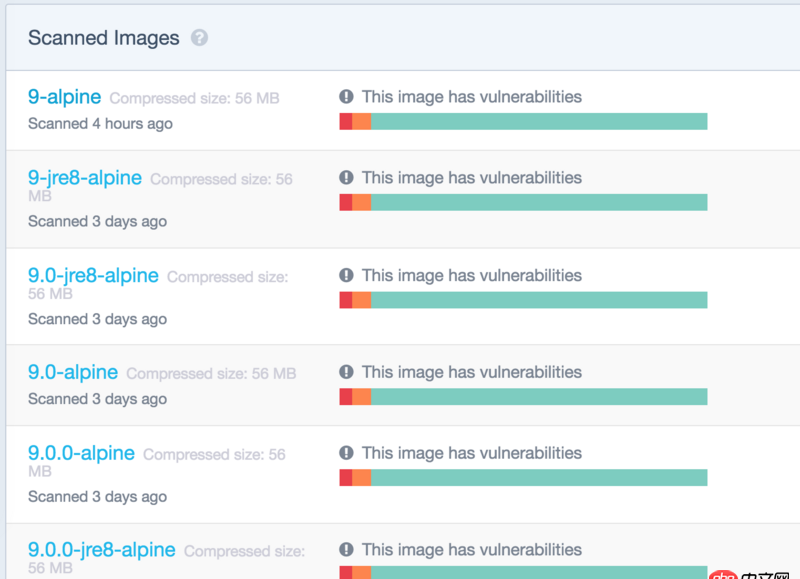
这是是几个意思?不安全,有漏洞吗?
直接使用的话是否会容易被攻击?
问题解答
回答1:对的,标记为这类的镜像以为着有漏洞。这些漏洞通常来自他们所基于的系统或者上层镜像所带有的软件以及依赖库,当然也有可能就是软件本身的问题。这个提示只是表示镜像所基于的环境是存在漏洞的,并不代表漏洞一定会被攻击。你可以选择使用其Dockerflie重新构建镜像,对有漏洞的软件进行更新,也可以针对漏洞在防火墙层面进行防护。
相关文章:
1. golang - 用IDE看docker源码时的小问题2. docker-compose中volumes的问题3. 如何解决docker宿主机无法访问容器中的服务?4. PHPstudy数据库不能启动5. 关于Python 中出现的TypeError: missing 1 required positional argument6. 初学者请问下面这代码为啥不读取7. mysql 为什么主键 id 和 pid 都市索引, id > 10 走索引 time > 10 不走索引?8. tp6表单令牌9. TP5.1教程第十章三小节的用户注册章节,不能显示bootstrap的菜单下拉,也不能script验10. python文档怎么查看?
排行榜
 网公网安备