文章详情页
10年未被强制修复!黑客利用Windows旧漏洞攻击通信公司并分发恶意文件
浏览:50日期:2022-06-08 08:18:44
VoIP 通信公司 3CX 本周三晚上遭到黑客攻击,在大规模供应链攻击中,分发了含有木马程序的 Windows 应用程序。
而黑客本次攻击所利用是一个已有 10 年历史的 Windows 漏洞,可执行文件看起来像是经过合法签名的。而更糟糕的是,微软在 Win11 系统中删除了这个修复补丁。
微软很早的时候就发布了修复补丁,只是并未强制性要求设备安装,依然为“可选更新”。
黑客替换了 Windows 桌面应用程序使用的两个 DLL,设备一旦运行这些恶意应用,就会下载信息窃取木马等其它恶意软件。
我们从报道中获悉,其中一个 DLL 文件是微软签名的合法 DLL:d3dcompiler_47.dll,不过黑客修改了 DLL 以在文件末尾包含加密的恶意负载。
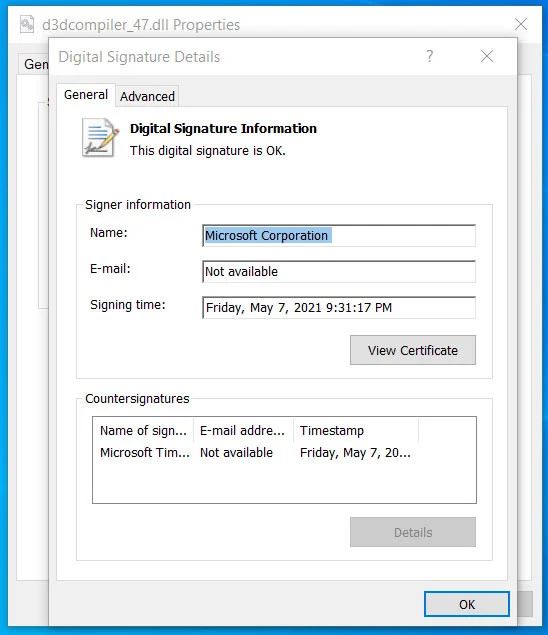
而设备运行这个恶意软件,Windows 系统依然显示由微软官方签署。
微软于 2013 年 12 月 10 日首次披露了此漏洞,并解释说这个漏洞可以在签名的可执行文件中,向 EXE 的验证码签名部分(WIN_CERTIFICATE 结构)添加内容,不会让签名无效化。
相关文章:
1. Win11 22H2 Buildx新版本KB5018496发布 更新内容一览2. Win11正式版怎么更新?Win11正式版更新方法3. Linux怎么清屏? Fedora终端复位清屏的两种方法4. Fedora系统怎么开启夜灯? Linux使用夜灯的技巧5. Fedora输入法切换快捷键怎么更改?6. Win10如何生成文件夹清单?Win10提取文件夹下所有文件清单的技巧7. Win11如何将蓝牙设备连接PC?蓝牙设备连接PC方法教程8. 笔记本win8系统如何重装?笔记本电脑重装win8系统操作教程9. Fedora 16自定义开机运行脚本讲解10. Win10显示当前设备未安装音频设备怎么办?
排行榜
 网公网安备